
El panorama de amenazas cibernéticas en Europa ha llegado a un punto de inflexión decisivo en 2025, superando la simple evolución para entrar en una nueva era de riesgo. El aumento exponencial de los ataques de ransomware, las fugas de datos y las operaciones de actores patrocinados por estados ha creado un entorno de una urgencia sin precedentes. Para navegar esta nueva normalidad, es necesario mirar más allá de los titulares, por lo que aquí desglosamos las cinco realidades más impactantes que están redefiniendo el juego de la ciberseguridad.
Realidad #1: Los Viejos “Zares” del Ransomware Han Sido Destronados
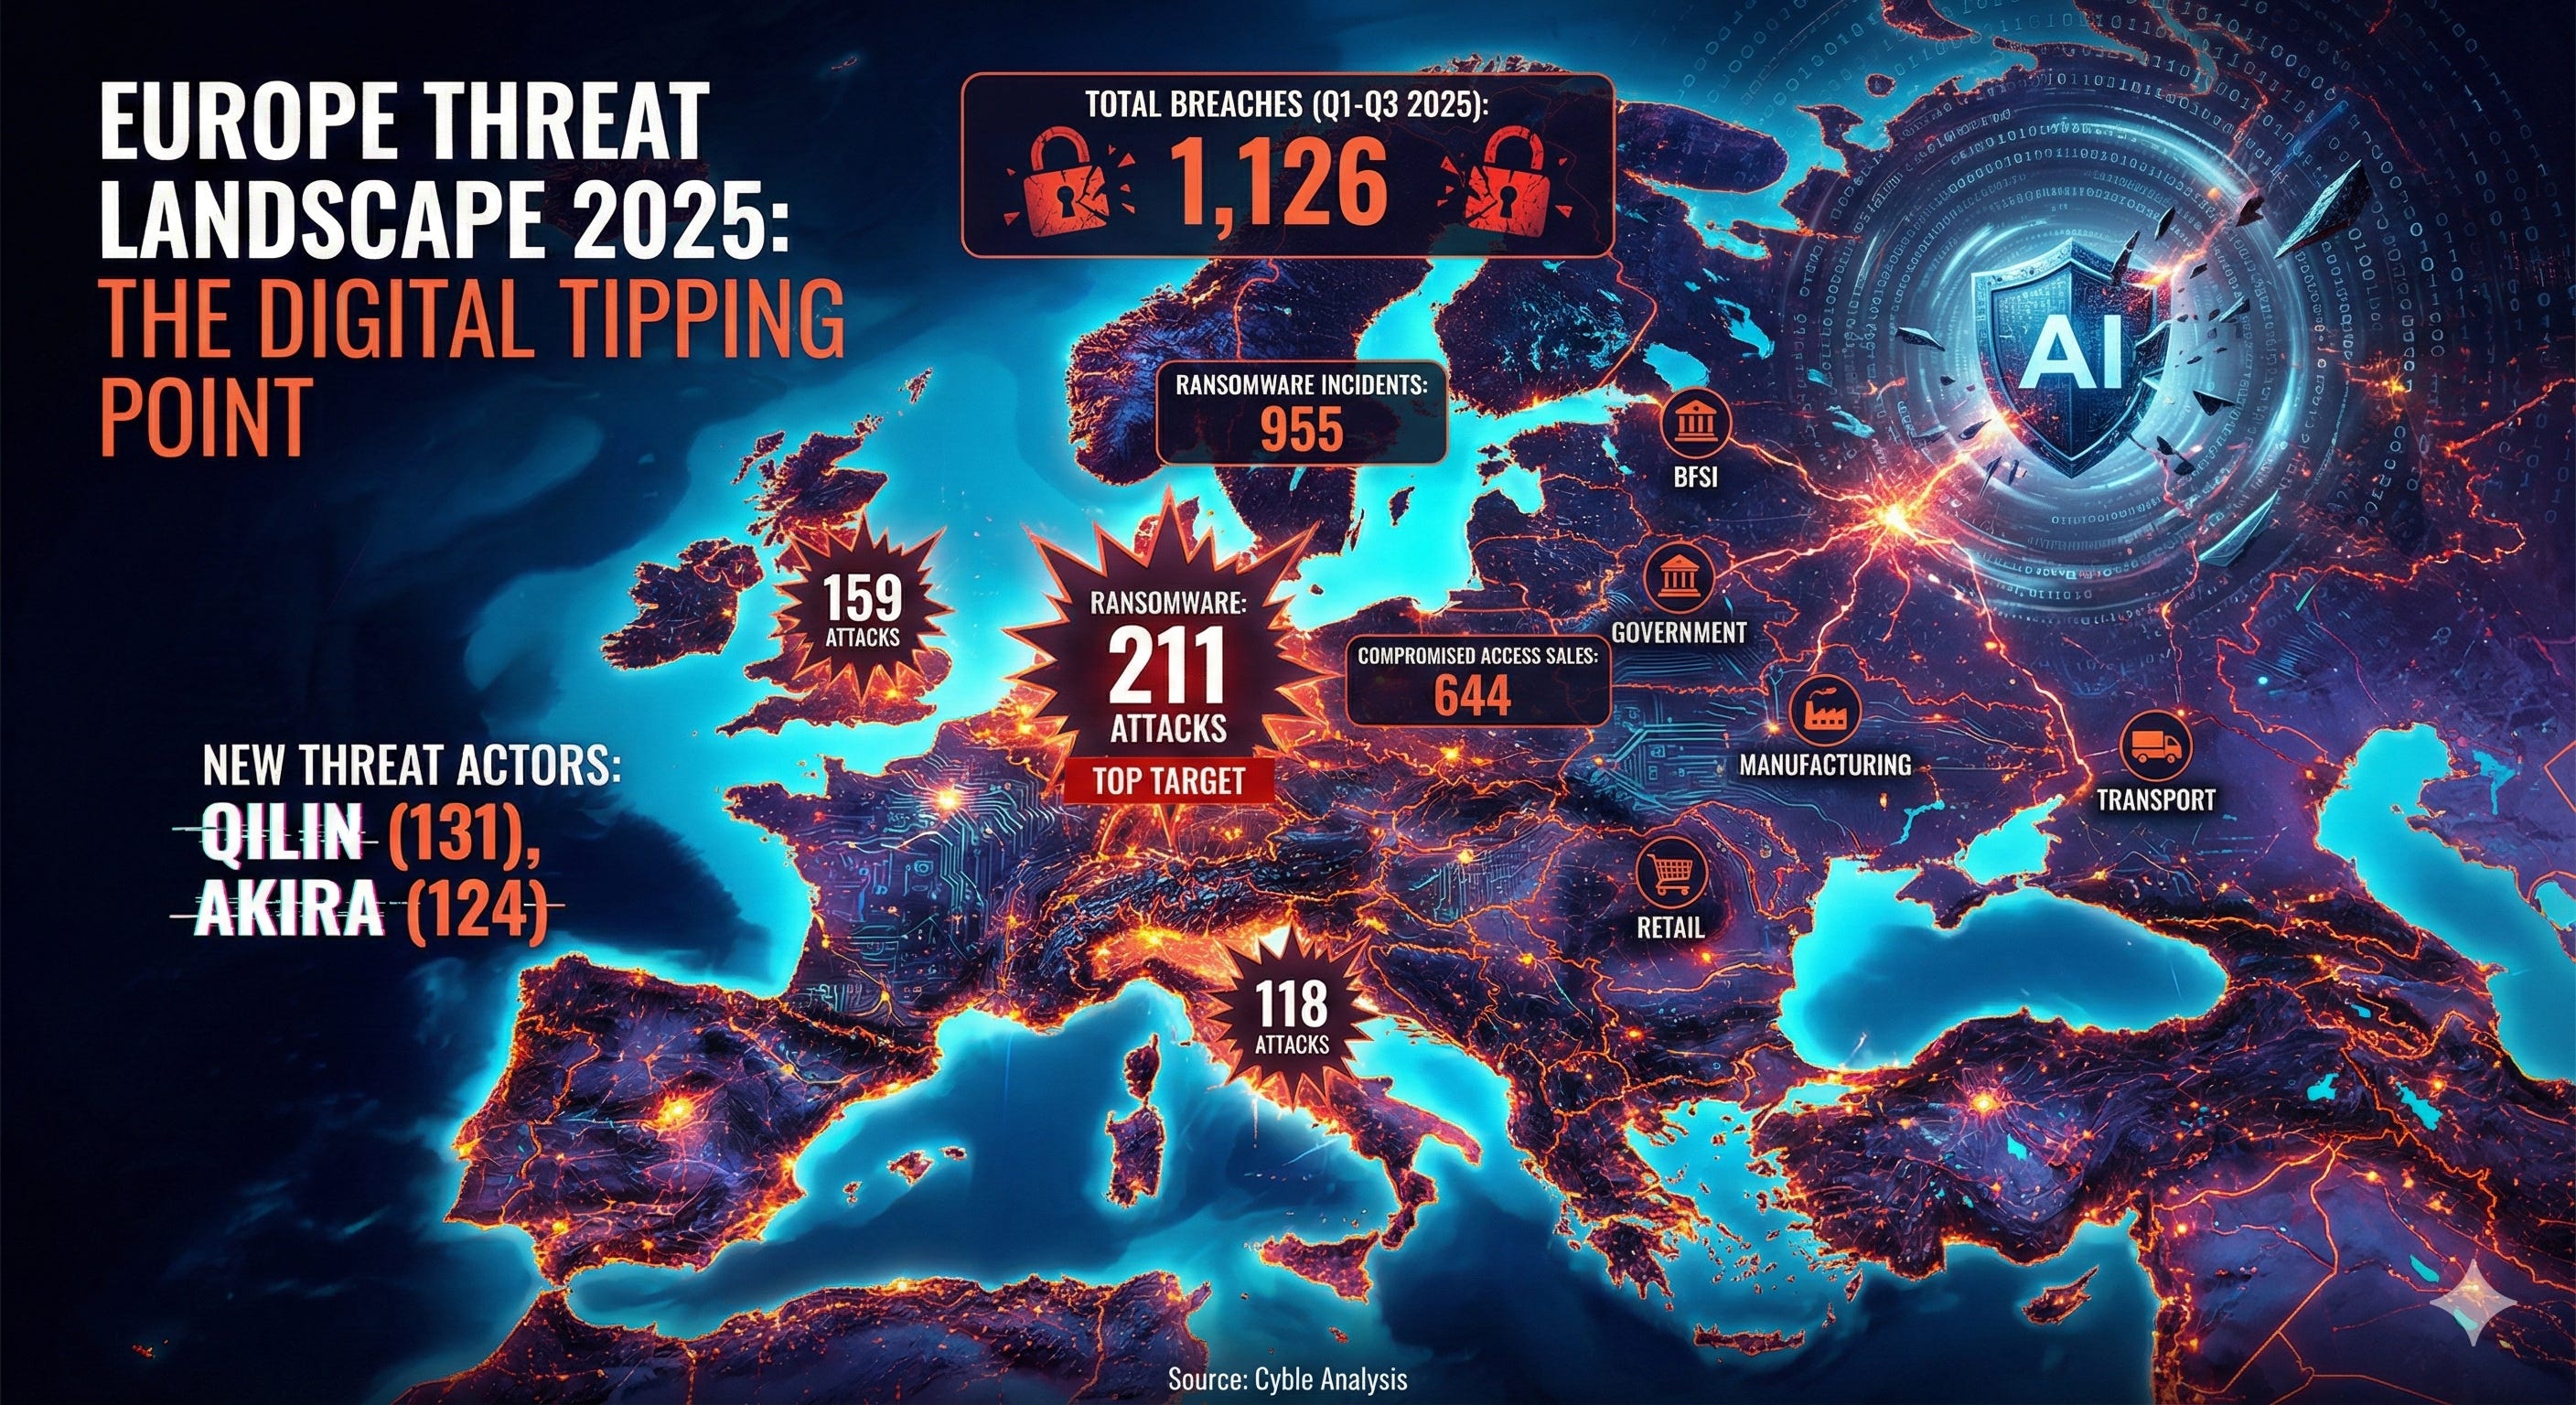
La primera sorpresa es que los actores de ransomware que antes dominaban los titulares, como el infame LockBit, han sido destronados por grupos más nuevos y agresivos. Los datos de los primeros tres trimestres de 2025 revelan un drástico cambio de poder: Qilin (con 131 ataques) y Akira (con 124 ataques) son ahora los líderes indiscutibles de las operaciones de ransomware en Europa.
Este cambio de guardia demuestra la asombrosa velocidad con la que evoluciona el ecosistema de amenazas.
Los grupos Qilin, Akira y SafePay fueron responsables de más del 36% del total de 955 ataques de ransomware registrados entre enero y septiembre de 2025.
Los cinco grupos de ransomware más activos representaron casi la mitad (47%) de todos los incidentes en el continente.
Este relevo en la cima es crucial porque demuestra un ecosistema criminal hipercompetitivo e innovador. Las defensas que se enfocan en los adversarios de ayer son completamente inútiles contra las amenazas ágiles de hoy, lo que exige que las estrategias defensivas sean igualmente dinámicas e impulsadas por la inteligencia.
Realidad #2: El Acceso a las Redes Corporativas se Vende al Mejor Postor
Imagine que los ciberdelincuentes ya no tienen que forzar la puerta; simplemente pueden comprar una copia de la llave. Ese es el modelo de la “venta de acceso inicial”, un mercado clandestino en auge. En los primeros nueve meses de 2025, se pusieron a la venta 644 accesos comprometidos a organizaciones europeas, ofreciendo las llaves del reino al mejor postor.
El dato más alarmante es el objetivo preferido: el sector Retail (minorista) fue el más afectado, representando un masivo 41% de todas las ventas de acceso inicial observadas. Este enfoque en el retail no es casual; demuestra una estrategia criminal de “alto volumen, baja complejidad”, priorizando el acceso rápido a datos de pago masivos sobre ataques más sofisticados pero lentos a otros sectores. Para los criminales, es el camino de menor resistencia hacia la monetización.
Realidad #3: La Amenaza No Está Distribuida por Igual; Hay “Zonas Calientes” Claras
Contrario a la idea de que el ciberriesgo es una amenaza abstracta y global, los datos muestran que los ataques están altamente concentrados en geografías y sectores específicos. Esta concentración permite a las organizaciones evaluar su nivel de riesgo con mucha mayor precisión.
Países más Afectados por Ransomware:
Alemania: 211 ataques
Reino Unido: 159 ataques
Italia: 118 ataques
Sectores más Atacados por Ransomware:
Servicios Profesionales: 119 ataques
Construcción: 111 ataques
Manufactura: 109 ataques
Saber que los ataques se enfocan en estas “zonas calientes” permite a las empresas de dichas regiones y sectores dejar de ver la amenaza como algo difuso y comenzar a implementar defensas proporcionales al riesgo real que enfrentan.
Realidad #4: El Verdadero Enemigo Interno es la “Fatiga por Alertas”, No la Falta de Herramientas
Las soluciones de seguridad tradicionales son fundamentalmente reactivas. Operan basándose en firmas de amenazas conocidas, un enfoque que es totalmente insuficiente para el entorno actual. El verdadero problema para los equipos de seguridad no es la falta de alarmas, sino que la sirena nunca deja de sonar. Se ahogan en miles de notificaciones diarias y falsos positivos, malgastando recursos críticos mientras las amenazas genuinas y novedosas pasan desapercibidas.
La brecha entre la detección de amenazas y la comprensión de las mismas nunca ha sido tan grande.
La necesidad real no es simplemente detectar más, sino contextualizar y priorizar de manera inteligente. Las organizaciones necesitan respuestas a preguntas fundamentales: ¿Quién nos ataca? ¿Por qué? ¿Qué tácticas están usando y cómo debemos responder?
Realidad #5: La Defensa del Futuro No Reacciona, Predice
La solución al problema de la fatiga por alertas es un cambio fundamental de paradigma: pasar de reaccionar ante un ataque a predecirlo antes de que ocurra, gracias a la inteligencia de amenazas impulsada por IA. Esta capacidad predictiva se logra analizando fuentes de información a una escala sobrehumana, como las más de 15 mil millones de páginas diarias en foros de la dark web, mercados de ciberdelincuencia y otros canales clandestinos.
En la práctica, esto significa que en lugar de descubrir una brecha de seguridad semanas después, una organización recibe alertas tempranas. Por ejemplo, se le notifica en el momento en que sus credenciales aparecen en un mercado de la dark web o cuando los actores de amenazas comienzan a discutir un ataque contra su sector. Este enfoque transforma la ciberseguridad, que deja de ser un ejercicio de limpieza de daños para convertirse en una ventaja estratégica proactiva.
Conclusión: ¿Puede Permitirse Defenderse a Velocidad Humana?
El panorama de amenazas europeo de 2025, definido por su velocidad y sofisticación, ha vuelto obsoletas las defensas del pasado, exigiendo un cambio fundamental hacia un enfoque predictivo e impulsado por la inteligencia. Las organizaciones que prosperen serán aquellas que puedan anticipar las amenazas, no solo reaccionar ante ellas. Cuando los adversarios se mueven a la velocidad de las máquinas, ¿es una propuesta perdedora intentar defenderse a velocidad humana?